
Исследователи из Elastic Security Labs изучили банковскую малварь KREMLIN, которая может без ведома пользователя устанавливать на зараженную машину вредоносные расширения для Chrome и Edge. Для этого вредонос обходит механизмы контроля целостности Chromium, а затем похищает пароли, файлы cookie, сессионные токены и другие данные.
Специалисты сообщают, что эта вредоносная кампания активна как минимум с мая 2025 года и связана с Бразилией. Так, злоумышленники провели в стране не менее семи отдельных кампаний и использовали приманки, связанные с двенадцатью бразильскими банками. Кроме того, специалистам удалось подтвердить заражение 1515 систем, и более 98% из них находились в Бразилии.
Заражение начинается с файла JavaScript, который маскируется под банковскую квитанцию, счет, платежный документ или другой корпоративный файл. После запуска скрипт проверяет, не работает ли он в песочнице или на виртуальной машине, показывает пользователю фальшивую ошибку и запускает многоступенчатый загрузчик. Тот закрепляется в системе через планировщик задач, получает из смарт-контракта Ethereum адреса для загрузки следующих пейлоадов и запускает их.
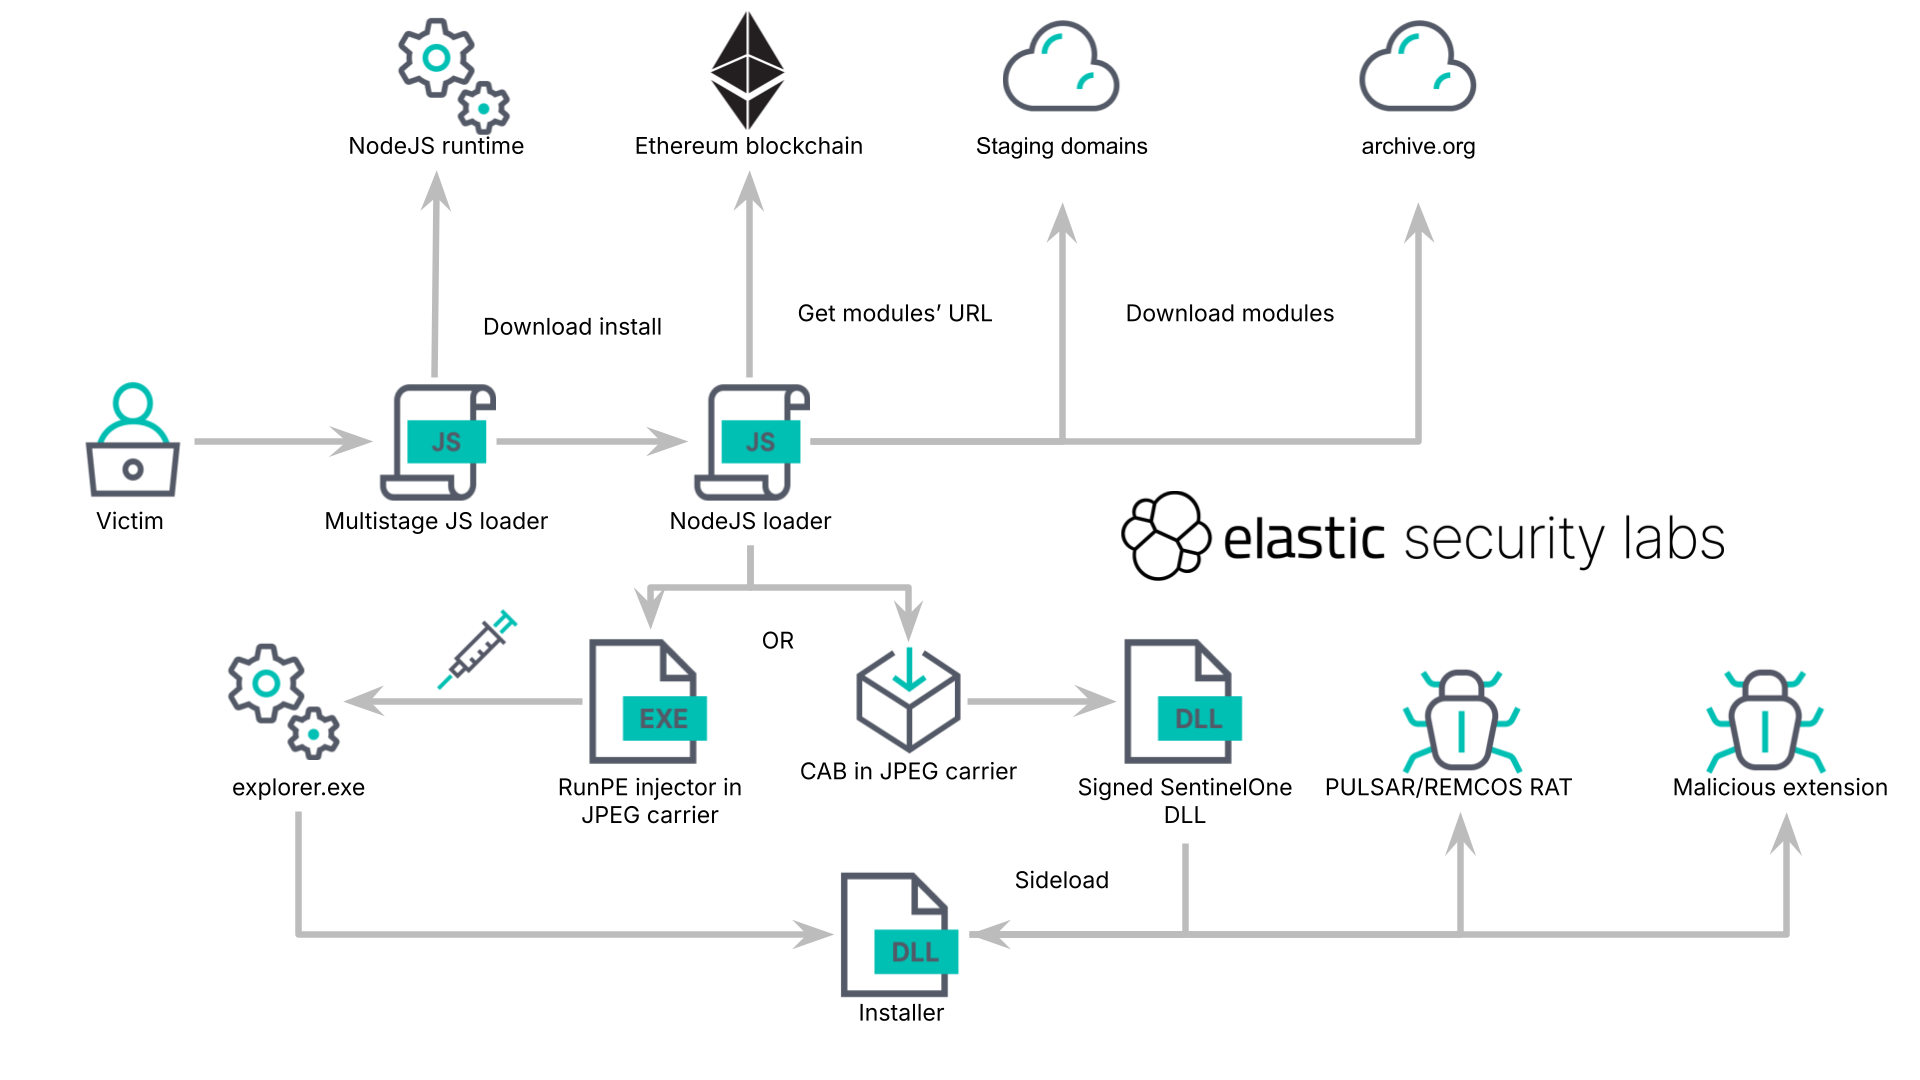
Одной из главных особенностей KREMLIN является установка расширения AVSync в браузеры Chrome и Edge без участия жертвы. Для этого малварь дожидается закрытия браузера или завершает его процесс во время простоя, копирует расширение в профиль и включает режим разработчика. Затем вредонос правит файл Secure Preferences заново рассчитывает HMAC и зашифрованные хеши, с помощью которых Chromium проверяет целостность настроек.
В результате браузер считает вредоносное расширение легитимным, хотя пользователь его не устанавливал. Исследователи отмечают, что этот прием, известный под названием Phantom Extension, задокументирован уже давно, однако он редко встречается в реальных атаках.
После установки вредоносное расширение похищает файлы cookie, содержимое localStorage и sessionStorage, перехватывает пароли и любой текст, который пользователь вводит в формы, делает скриншоты, получает HTML-код страниц, сведения об открытых вкладках и историю браузера. Кроме того, расширение способно перехватывать HTTP-запросы, внедрять HTML на страницы, перенаправлять клики и получать команды через WebSocket.
Сам KREMLIN тоже работает как инфостилер и может похищать браузерные базы данных, файлы cookie, список установленных расширений и криптографические App-Bound-ключи.
Исследователи пишут, что в отдельных кампаниях злоумышленники дополнительно распространяли Pulsar RAT, а позднее перешли на более функциональный Remcos RAT. Для хранения полезных нагрузок хакеры также использовали Internet Archive, скрывая малварь внутри изображений JPEG.
Эксперты сообщают, что им удалось временно нарушить работу малвари, зарегистрировав домен, который KREMLIN использовал, чтобы определить, не запущен ли он в песочнице. Теперь вредонос получает от сервера поддельный ответ, принимает обычные системы за песочницы и завершает работу.